Dans l’écosystème impitoyable de la cybercriminalité, la confiance n’existe pas et la loyauté encore moins. C’est la leçon que vient d’apprendre à ses dépens le redouté syndicat du ransomware Clop, dont la vitrine sur le réseau Tor a récemment été piratée par un groupe rival bien connu : ShinyHunters. Cette attaque au cœur du Dark Web illustre une escalade inédite dans les affrontements directs entre grands acteurs de la menace informatique.
Une prise de contrôle spectaculaire sur le réseau Tor
Pendant plusieurs années, le groupe Clop (également orthographié Cl0p) s’est imposé comme l’une des franchises de piratage les plus redoutables de la planète, enchaînant les campagnes d’extorsion à grande échelle contre des entreprises multinationales. Pourtant, la plateforme que le gang utilisait pour publier les données de ses victimes et exercer son chantage a subitement changé de visage.
Les visiteurs se rendant sur l’adresse de l’infrastructure ont découvert une page complètement défigurée, affichant la signature manifeste de ShinyHunters. Ce dernier groupe, spécialisé dans le vol massif de bases de données et la revente d’informations d’entreprises, a orchestré une intrusion directe au sein du serveur hébergeant le service secret de son concurrent.
Des clés de chiffrement et des données internes dérobées
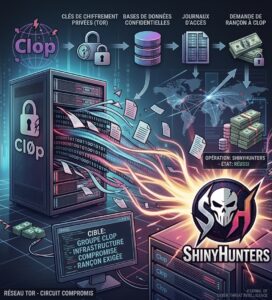
L’opération menée par ShinyHunters ne s’est pas limitée à un simple acte de vandalisme numérique. Selon les éléments divulgués par les assaillants, l’incursion a permis de compromettre l’intégralité du système d’administration de la plateforme de Clop.
Parmi les éléments dérobés figureraient notamment :
- Les clés cryptographiques privées permettant de gérer le domaine sur le réseau Tor.
- Des journaux d’accès et des enregistrements de serveurs internes.
- Des bases de données confidentielles utilisées par l’équipe de Clop pour orchestrer ses opérations d’extorsion.
Forts de ce commando numérique réussit, les membres de ShinyHunters ont inversé les rôles de manière ironique : ils réclament désormais une rançon au groupe Clop lui-même, menaçant de publier ses secrets opérationnels ainsi que les données accumulées en cas de refus de paiement.
L’arroseur arrosé : les failles du modèle criminel
Ce type de retournement de situation, souvent qualifié de « hack-back » entre cybercriminels, met en lumière une réalité technique trop souvent oubliée : les bandes organisées du Web clandestin gèrent des infrastructures logicielles tout aussi vulnérables que celles des entreprises qu’elles ciblent. Les erreurs de configuration, le manque de rigidité dans la gestion des accès et l’absence de correctifs sur leurs propres serveurs exposent ces syndicats à des attaques dévastatrices.
L’incursion opérée par ShinyHunters démontre que les garanties d’anonymat et de sécurité offertes par les réseaux décentralisés comme Tor ne protègent pas contre des pratiques de sécurité opérationnelle défaillantes. Lorsqu’un groupe parvient à récupérer la clé privée d’un service cerné, il en prend le contrôle absolu sans que les propriétaires légitimes ne puissent facilement la récupérer.
Quelles conséquences pour les entreprises victimes de Clop ?
Cette guerre d’influence interlope soulève d’importantes interrogations pour l’ensemble du secteur de la cybersécurité et pour les entreprises dont les données avaient été précédemment dérobées par Clop. L’appropriation des serveurs de fuite par un groupe tiers complique considérablement l’évaluation des risques.
D’un côté, la neutralisation du portail officiel de Clop perturbe temporairement la capacité d’extorsion directe du gang. De l’autre, le transfert de ces volumes d’informations entre les mains de ShinyHunters fait craindre une seconde vague de diffusion ou une réexploitation commerciale des données volées. Les spécialistes de la gestion de crise surveillent attentivement l’évolution de la situation pour déterminer si des clés de déchiffrement globales pourraient émerger de cette brèche, ce qui permettrait potentiellement à certaines victimes historiques de récupérer leurs fichiers sans verser le moindre centime.
Cette confrontation marque un tournant dans la dynamique des gangs d’extorsion. Alors que les autorités internationales accentuent la pression sur ces réseaux, la compétition féroce qu’ils se livrent entre eux pourrait devenir un facteur supplémentaire d’instabilité au sein de cet écosystème sous-terrain.
Restez informés des dernières évolutions de la menace informatique en vous abonnant à la newsletter TechDaily. Et vous, pensez-vous que ces guerres internes vont fragiliser durablement les groupes de ransomware ? N’hésitez pas à partager votre avis dans les commentaires ci-dessous.