Devenus indispensables pour des milliers de développeurs et professionnels du numérique en télétravail, les assistants de programmation boostés à l’intelligence artificielle transforment notre quotidien. Cependant, cette dépendance grandissante expose désormais nos postes de travail domestiques à de nouveaux vecteurs de piratage sophistiqués. La récente découverte d’une faille critique baptisée Plugin4Shell met en lumière la fragilité des extensions utilisées par ces agents autonomes.
Les assistants IA : des auxiliaires précieux devenus cibles privilégiées
Travailler depuis son domicile impose une recherche constante de productivité. Pour compenser l’absence physique de pairs avec qui échanger au bureau, de nombreux développeurs à distance se tournent vers des outils comme Claude Code ou GitHub Copilot afin d’automatiser l’écriture de code, corriger des bugs ou orchestrer des workflows complexes. Ces outils s’enrichissent souvent d’extensions ou de plugins tiers, conçus pour étendre leurs capacités.
Or, ce gain de temps cache un revers inquiétant : l’environnement local du travailleur nomade devient directement exposé dès lors qu’un composant externe est compromis. Si les entreprises ont appris à sécuriser leurs serveurs, le poste distant du salarié connecté au réseau de production demeure le maillon faible idéal pour les cybercriminels.
Plugin4Shell : comment un composant verrouillé peut être détourné
Le principe même de la sécurité logicielle moderne repose sur le « verrouillage » des versions : lorsqu’un développeur inspecte et approuve une extension précise, l’outil est censé télécharger uniquement ce code validé, sans accepter de modification ultérieure. C’est précisément cette règle fondamentale que contourne la vulnérabilité Plugin4Shell.
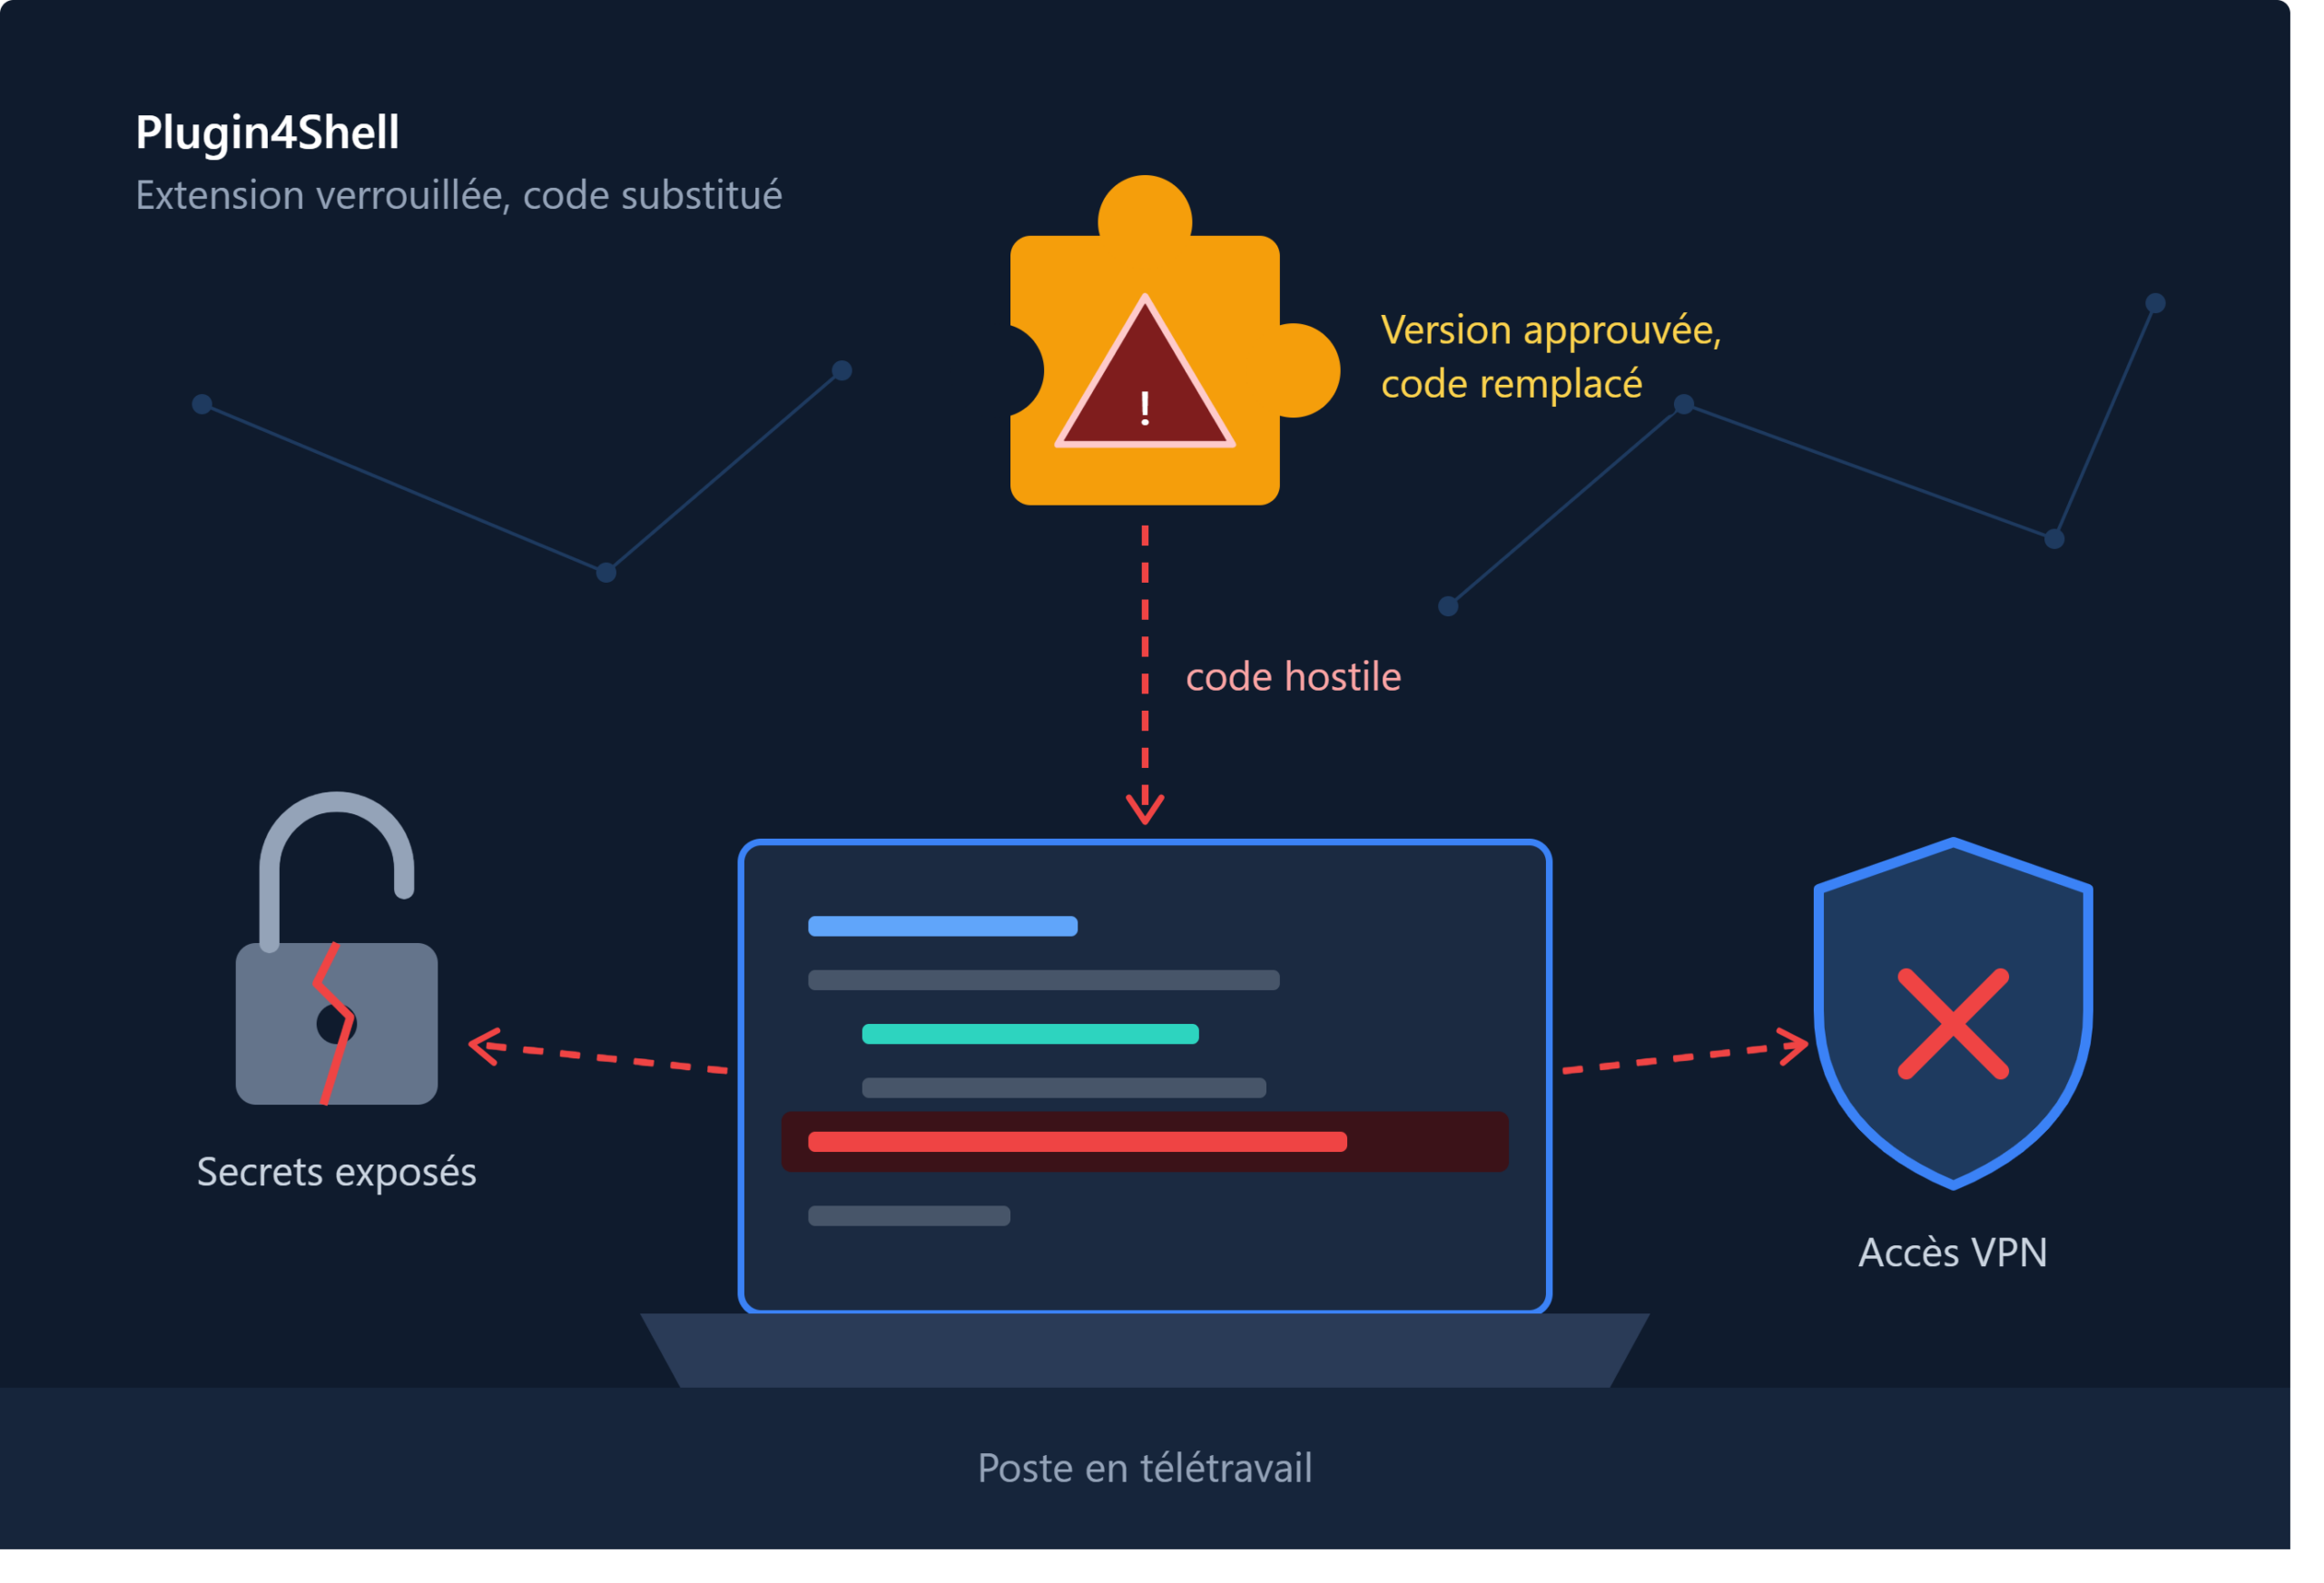
Les experts en cybersécurité ont découvert qu’un individu administrant le dépôt source d’une extension pouvait substituer le contenu d’une version réputée sûre par un script malveillant. Dès que l’agent d’intelligence artificielle réinstalle ou synchronise le module sur la machine de l’utilisateur, ce dernier exécute du code hostile sans la moindre alerte visuelle. Plusieurs grands éditeurs du secteur ont dû déployer en urgence des correctifs pour colmater cette brèche, soulignant l’urgence de revoir nos mécanismes de confiance envers les composants automatisés.
Quels risques pour les professionnels travaillant à distance ?
Dans un cadre de travail nomade ou hybride, les répercussions d’une telle compromission sont particulièrement sévères :
- Exfiltration d’identifiants et de secrets d’API : les fichiers de configuration locaux stockent fréquemment des jetons d’accès aux bases de données d’entreprise ou à des services cloud critiques.
- Usurpation d’accès réseau : un poste de télétravail infecté peut servir de passerelle pour infiltrer le réseau d’entreprise via un tunnel VPN actif.
- Injection de portes dérobées dans les projets : le code malicieux peut s’insérer directement dans les dépôts de votre employeur ou de vos clients, contaminant toute la chaîne de production logicielle.
- Rançongiciels et verrouillage de poste : l’exécution de code arbitraire laisse le champ libre au chiffrement sauvage de vos données professionnelles et personnelles.
Cinq réflexes indispensables pour protéger votre environnement de travail
Face à la professionnalisation des menaces ciblant l’écosystème de l’intelligence artificielle, quelques règles d’hygiène numérique permettent d’élever considérablement votre niveau de protection sans freiner votre créativité :
- Appliquer les mises à jour immédiatement : assurez-vous que vos environnements d’IA générative et vos clients en ligne de commande tournent sur leurs versions les plus récentes, où les vulnérabilités identifiées sont corrigées.
- Isoler vos espaces de développement : privilégiez l’usage de conteneurs légers ou de machines virtuelles pour vos tests quotidiens, afin d’empêcher un plugin vérolé d’accéder au système d’exploitation hôte.
- Auditer drastiquement vos extensions : appliquez le principe du moindre privilège en désactivant tous les modules non strictement indispensables à vos projets en cours.
- Séparer strictement les secrets de production : ne conservez jamais de clés maîtresses en clair dans les répertoires scannés par vos assistants de code ; optez pour un gestionnaire de secrets sécurisé.
- Activer la double authentification partout : protégez systématiquement vos comptes de dépôts distants pour éviter qu’un pirate ne prenne le contrôle de vos propres bibliothèques.
L’intelligence artificielle reste un accélérateur formidable pour le télétravail, à condition de ne jamais lui accorder une confiance aveugle. Prenez dès aujourd’hui quelques minutes pour vérifier les versions de vos outils IA et faites l’inventaire de vos extensions installées : votre sécurité et celle de votre entreprise en dépendent !