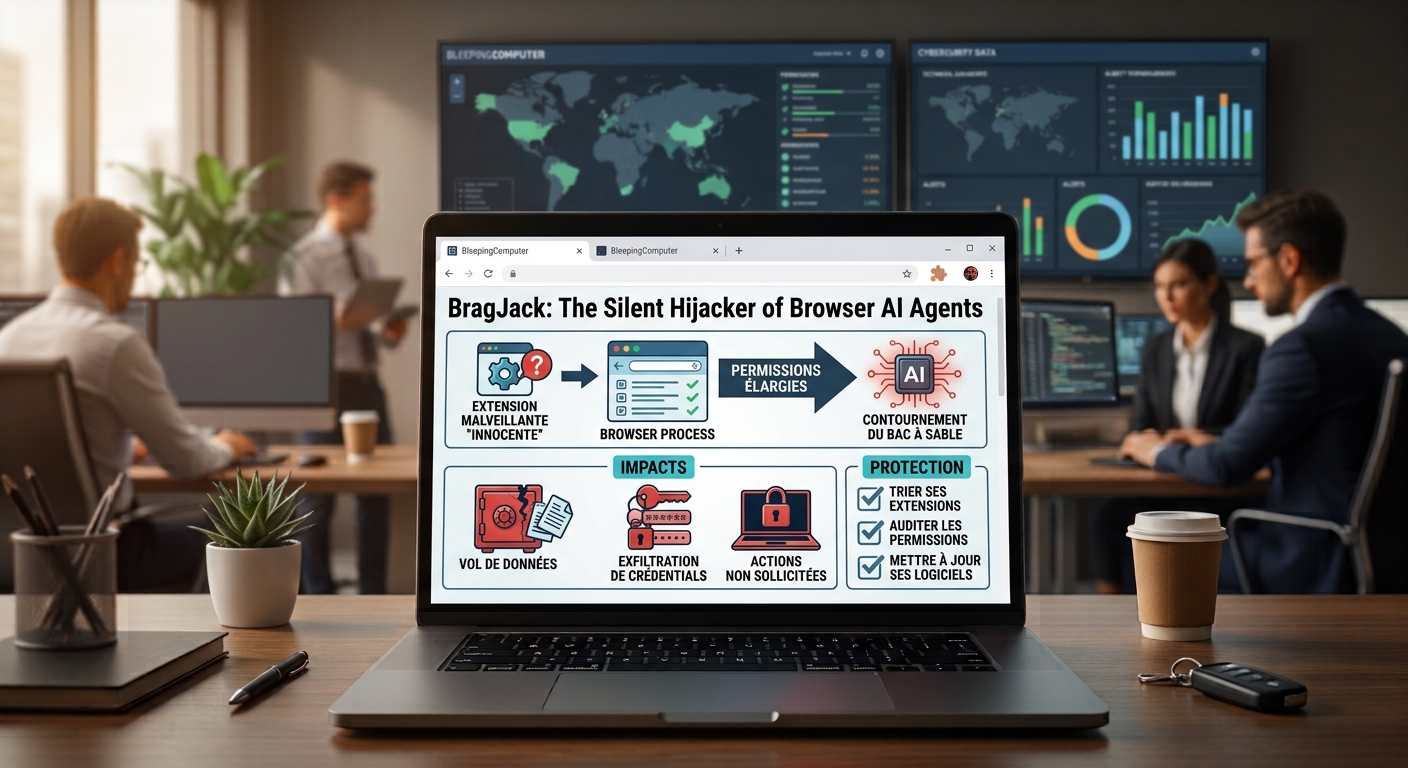
L’intégration progressive des agents d’intelligence artificielle au cœur de nos navigateurs web promettait de décupler notre productivité quotidienne. Cependant, cette convergence entre IA et outils de navigation ouvre également la porte à des vulnérabilités inédites. Un chercheur en sécurité vient d’en faire la démonstration avec une technique redoutable baptisée « BragJack », capable de prendre le contrôle d’assistants virtuels populaires au moyen d’une unique extension frauduleuse.
Le fonctionnement de BragJack et la menace du Prompt Forcing
À l’origine de cette découverte se trouve Gal Weizman, chercheur au sein de la firme Forever Security, qui a élaboré une preuve de concept particulièrement inquiétante. L’attaque exploite un procédé novateur baptisé « Prompt Forcing », une méthode sophistiquée permettant d’injecter des instructions malveillantes directement dans le flux de traitement de l’intelligence artificielle.
En pratique, lorsqu’un internaute installe une extension de navigateur en apparence inoffensive, celle-ci peut utiliser ses autorisations classiques de lecture et de modification du code des pages web pour cibler l’interface de l’agent conversationnel. Le module malveillant contraint alors l’IA à exécuter des requêtes en arrière-plan à l’insu de l’utilisateur. Un tel détournement permet potentiellement de dérober des informations confidentielles, de déclencher des actions non sollicitées ou d’altérer les données restituées par le modèle.
Les navigateurs et assistants virtuels sous tension
Logos officiels – © Google Chrome, Microsoft Edge, Opera.
La portée de cette vulnérabilité s’avère particulièrement vaste et touche certains des outils les plus utilisés du marché. La démonstration réalisée confirme que la méthode BragJack ne se cantonne pas à un seul logiciel, mais affecte un large éventail de navigateurs et de modules IA :
- Les navigateurs leaders du marché tels que Google Chrome et Microsoft Edge.
- Des navigateurs spécialisés intégrant nativement des fonctions intelligentes comme Opera Neon.
- Des assistants et moteurs de recherche de nouvelle génération à l’image de Perplexity Comet ainsi que l’extension Claude dédiée à Chrome.
Face à la gravité des constats dressés par cette recherche, l’auteur de la découverte s’est vu attribuer plus de 20 000 dollars dans le cadre de programmes de récompense pour le signalement de failles (Bug Bounty). La découverte a également donné lieu à la création de deux identifiants CVE officiels, soulignant l’importance critique du problème pour l’industrie.
Pourquoi l’IA dans le navigateur crée un nouveau maillon faible
Pendant de nombreuses années, la sécurité des navigateurs a reposé sur le principe du cloisonnement strict des extensions et des onglets. Toutefois, l’intégration poussée des assistants IA vient bousculer ces mécanismes de protection traditionnels. Pour fonctionner efficacement, les agents intelligents disposent souvent d’accès élargis afin d’analyser le contenu des pages actives, de résumer des documents ou d’interagir directement avec des applications web à la place de l’humain.
Lorsqu’une extension malicieuse parvient à manipuler ces assistants via du Prompt Forcing, elle contourne les barrières de sécurité habituelles. L’intelligence artificielle devient alors un intermédiaire involontaire mais très puissant, exécutant des ordres illicites avec le niveau de privilège accordé à l’utilisateur. Cette situation met en évidence la nécessité urgente d’établir une séparation étanche entre les scripts des extensions tierces et les requêtes transmises aux modèles de langage.
Comment protéger votre environnement de navigation ?
Afin de minimiser les risques face à cette nouvelle catégorie de menaces liées aux assistants virtuels, plusieurs mesures de précaution doivent être adoptées immédiatement :
- Faire le tri dans ses extensions : Supprimez sans attendre tous les modules complémentaires non essentiels ou issus de développeurs dont la réputation n’est pas vérifiée.
- Auditer les autorisations accordées : Vérifiez scrupuleusement les permissions attribuées à chaque extension, notamment le droit de lire et modifier les données de tous les sites consultés.
- Maintenir ses logiciels à jour : Veillez à utiliser la dernière version de votre navigateur et de vos outils IA afin de bénéficier rapidement des correctifs déployés par les éditeurs.
- Surveiller le comportement de l’IA : Restez attentif aux réponses inhabituelles ou aux actions imprévues générées par vos assistants lors de vos sessions de recherche.
L’émergence d’attaques comme BragJack démontre que l’engouement autour des agents intelligents ne doit pas faire oublier les fondamentaux de la cybersécurité. Alors que les éditeurs s’empressent de renforcer la sécurité de leurs modèles, la vigilance reste de rigueur. Et vous, avez-vous contrôlé les autorisations de vos extensions récemment ? Partagez vos réflexions et vos retours d’expérience dans les commentaires !