L’intelligence artificielle a profondément transformé le quotidien des développeurs, notamment grâce à des outils de génération automatique de code comme OpenAI Codex. Cependant, cette automatisation s’accompagne de nouveaux défis de sécurité particulièrement complexes. Récemment, des chercheurs en cybersécurité ont réussi à briser l’isolation du système de Codex, parvenant à exécuter des commandes non autorisées directement sur la machine hôte.
Le bac à sable, ultime rempart de sécurité des IA de code
Dans l’architecture moderne des technologies cloud, le concept de « bac à sable » (ou sandbox) est fondamental. Lorsqu’un outil comme OpenAI Codex interprète et exécute du code rédigé par un utilisateur ou généré automatiquement par l’IA, il doit impérativement le faire dans un espace totalement hermétique. Cette isolation stricte évite que du code malveillant ou erroné n’accède au système d’exploitation hôte, n’altère des fichiers sensibles ou ne compromette le réseau de l’entreprise.
Pour Codex, qui sert de moteur à de nombreux assistants de programmation intelligents, la robustesse de ce bac à sable est la clé de voûte garantissant la sécurité des postes de travail des développeurs et des serveurs d’entreprise. Sans cette étanchéité, l’exécution de n’importe quel script généré par l’IA présenterait un danger immédiat pour l’infrastructure informatique sous-jacente.
La double faille qui a fait trembler l’isolation d’OpenAI
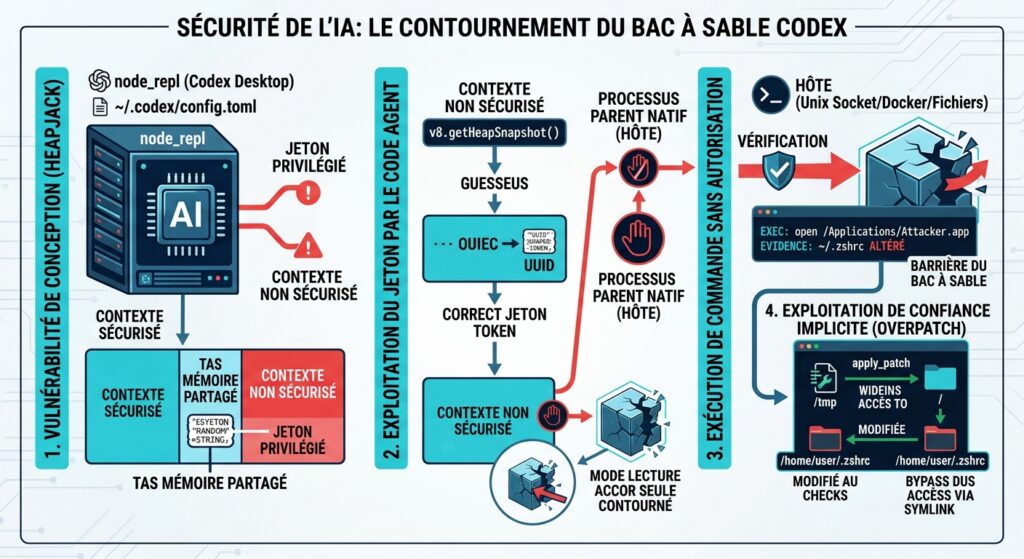
C’est précisément cette barrière réputée inviolable que des experts en cybersécurité ont réussi à franchir. En analysant de près le comportement de l’environnement d’exécution de Codex, ces chercheurs ont mis au jour deux vulnérabilités distinctes permettant de contourner l’isolation mise en place par OpenAI.
La méthode la plus redoutable consistait à s’extraire du conteneur sécurisé pour exécuter des commandes système arbitraires directement sur la machine du développeur. Même configuré dans son mode de sécurité le plus verrouillé, le système a cédé face à des requêtes spécifiquement forgées qui ont trompé les mécanismes de contrôle d’accès. Cette prouesse technique prouve que l’étanchéité absolue des environnements virtuels reste un défi majeur, même pour les géants de l’intelligence artificielle.
Quelles conséquences pour l’écosystème des développeurs ?
Si ces failles avaient été découvertes et exploitées par des cybercriminels à des fins malveillantes, les répercussions auraient pu être catastrophiques. Un attaquant aurait pu concevoir des invites de commande (prompts) spécifiques visant à piéger l’IA pour qu’elle génère un code d’évasion furtif à l’insu de l’utilisateur.
Une fois exécuté, ce code aurait offert un accès direct et non autorisé au système de la victime. À partir de là, toutes les dérives étaient envisageables :
- Vol de données confidentielles et de secrets industriels.
- Exfiltration de clés de sécurité d’API et d’identifiants cloud.
- Déploiement de rançongiciels ou de chevaux de Troie.
- Infiltration latérale dans les réseaux locaux d’entreprises.
Dans un secteur où la sécurité de la chaîne d’approvisionnement logicielle est devenue une préoccupation critique, ce type de vulnérabilité représente un risque systémique pour de nombreuses organisations.
Une correction rapide et un avertissement pour l’avenir
Heureusement, ce scénario catastrophe a été évité de justesse. Conformément aux principes de la divulgation responsable, les chercheurs ont partagé leurs conclusions directement avec OpenAI avant toute publication. L’entreprise a ainsi pu réagir avec une grande réactivité, développant et déployant des correctifs de sécurité efficaces pour combler ces deux vulnérabilités majeures.
Si la menace immédiate est désormais écartée, cet événement agit comme un signal d’alarme pour l’ensemble de l’industrie technologique. Il rappelle que l’intégration croissante de l’intelligence artificielle dans nos processus de développement de logiciels ne doit jamais se faire au détriment d’une vigilance de chaque instant en matière de cybersécurité. Les bacs à sable d’exécution devront faire l’objet de contrôles de plus en plus stricts à mesure que les agents IA gagnent en autonomie.
Conclusion
L’évasion réussie du bac à sable d’OpenAI Codex démontre que même les plateformes de pointe ne sont pas à l’abri de failles de conception critiques. Alors que l’adoption des outils d’IA s’accélère, la sécurisation de leurs environnements d’exécution doit devenir une priorité absolue pour les éditeurs.
Et vous, faites-vous totalement confiance aux assistants de programmation basés sur l’IA pour vos projets de développement ? Partagez vos impressions et vos pratiques de sécurité dans l’espace commentaires ci-dessous !